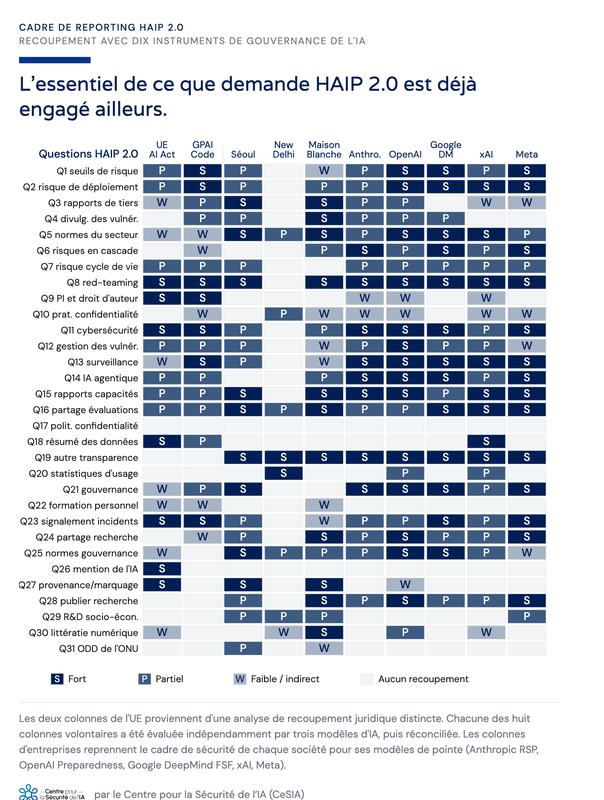
Le processus d'Hiroshima sur l'IA est une initiative du G7 qui demande aux développeurs d'IA de répondre à un ensemble standard de questions sur la manière dont ils gèrent les risques, puis publie leurs réponses. Il n'est pas nouveau : le G7 a lancé son cadre de reporting en 2023, et le HAIP 2.0, publié en mai 2026, en est une mise à jour incrémentale. Il est aussi volontaire : les entreprises choisissent de participer ou non, et rien ne leur arrive si elles s'abstiennent. Le CeSIA a été directement associé à ce processus. Nous avons transmis nos remarques et nos retours sur les versions préliminaires de la V2 à l'équipe de l'OCDE entre mars et mai 2026 ; nous avons exposé ce que change la V2, et en quoi c’est important, dans une analyse antérieure.
Cette cartographie est née de ce travail. Elle pose une question : quelle part de ce que demande le HAIP est déjà exigée par la loi ou déjà promise dans les engagements propres aux entreprises, et où se trouvent les véritables lacunes ? L'une des inquiétudes exprimées à son sujet, notamment lors de la consultation, est qu'il ajouterait une charge déclarative supplémentaire pour les développeurs de modèles de pointe ; les données ne confirment pas cette crainte. Sur les 31 questions du HAIP, 27 correspondent déjà, fortement ou partiellement, à au moins l'un des huit engagements volontaires que ces entreprises ou leurs gouvernements ont signés ou publiés (les trois engagements intergouvernementaux et les cinq cadres d'entreprises), et 29 se retrouvent quelque part parmi eux. Sur l'ensemble des dix instruments, une seule question, la publication d'une politique de confidentialité, n'apparaît nulle part. Le HAIP recombine donc surtout des engagements qui existent déjà, ce qui dissipe la crainte d'une charge déclarative : il demande peu de choses que les entreprises ne se soient pas déjà engagées à faire quelque part. Cela soulève une question plus délicate. Si le HAIP reprend ce que contiennent déjà la loi et les engagements propres aux entreprises, apporte-t-il quelque chose en propre, ou est-il simplement redondant ? Tout dépend de là où la couverture commune est réelle, et de là où elle est faible.
C'est sur les tests de sécurité que les instruments convergent
La couverture est large, mais les engagements fermes et détaillés se concentrent étroitement autour des tests de sécurité et de quelques éléments de reporting. Le red-teaming est presque universel (un engagement ferme dans 9 des 10 instruments), et les cinq entreprises d'IA s'engagent aussi en détail sur la surveillance post-déploiement et sur la transparence des model cards et des system cards (la publication d'un résumé standard de ce qu'un modèle sait faire et des usages à proscrire), la cybersécurité et le signalement des incidents suivant de près. Le consensus s'arrête à peu près là. Au-delà de ce noyau, la plupart des dix instruments disent peu de choses.
Seules six questions n'ont de correspondance forte nulle part : le risque lié au cycle de vie et la qualité des données d'entraînement, les pratiques en matière de confidentialité, la publication d'une politique de confidentialité, la formation du personnel à la sécurité de l'IA, la recherche socio-économique et les Objectifs de Développement Durable des Nations unies. La plupart relèvent de l'emploi, des droits et de la société, des sujets que les instruments n'abordent que de façon vague, quand ils les abordent. Le risque lié au cycle de vie et la qualité des données d'entraînement font exception : presque tous les instruments les évoquent, mais aucun en profondeur.
Là où les entreprises d'IA vont au-delà de la loi, et là où elles s'arrêtent
Sur 11 des 31 questions, le cadre propre à une entreprise est plus ferme que le régime européen contraignant (le règlement sur l'IA et le code de bonnes pratiques, les seuls instruments de la cartographie à avoir force de loi). Sur quelques-unes, comme la publication de recherches sur la sécurité ou les spécificités de l'IA agentique, le régime ne dit presque rien. Sur les autres, comme la déclaration des capacités, le partage des évaluations et la gouvernance interne, il fixe bien des exigences, mais en des termes généraux ou limités au risque systémique, que les cadres des entreprises d'IA précisent plus en détail.
Nous n'y voyons pas un argument pour laisser la gouvernance à l'industrie. Un cadre qu'une entreprise rédige pour elle-même, elle peut le réécrire pour elle-même. Le droit souple, aussi en avance soit-il aujourd'hui, reste inapplicable, et même si revenir sur un engagement public n'est pas sans coût, rien n'empêche une entreprise de réviser son propre cadre. C'est une raison de hisser le droit contraignant à la hauteur de la frontière technologique plutôt que de le réduire.
Ces engagements volontaires ont toutefois des limites nettes. OpenAI, Meta et Google DeepMind prennent chacun des engagements fermes sur 13 ou 14 questions, plus que quiconque, mais chacun en laisse entre 6 et 12 sans réponse, et ces blancs se concentrent sur les droits, l'information des utilisateurs et la contribution à la société. Les cinq entreprises d'IA restent muettes sur les mêmes quatre questions : la publication d'une politique de confidentialité, la formation du personnel à la sécurité de l'IA, le fait de signaler aux utilisateurs qu'ils s'adressent à une IA, et les Objectifs de Développement Durable. Ces cadres existent pour fixer les seuils de capacité propres à une entreprise et décider quand suspendre ou ajouter des garde-fous. Ils n'ont pas été conçus pour rendre des comptes au public : c'est cette lacune que comble le HAIP.
Ce que seul le régime contraignant apporte
Certaines protections n'existent que parce qu'un législateur les a inscrites dans la loi, et un exemple le montre clairement. Signaler à une personne qu'elle a affaire à une IA, au titre de l'article 50 du règlement sur l'IA (qui impose aux fournisseurs de divulguer qu'un utilisateur interagit avec un système d'IA et d'étiqueter les contenus générés par IA), est un engagement ferme dans le régime européen et nulle part ailleurs ; ni les engagements volontaires ni les cadres propres aux entreprises d'IA ne l'abordent. Le droit d'auteur suit la même logique : porté par le règlement et le code de bonnes pratiques, il est largement absent du versant volontaire.
Dans l'ensemble de la cartographie, les colonnes de l'UE sont les seules à être contraignantes, et elles sont déjà étroites. Les obligations liées au risque systémique ne s'appliquent qu'aux plus grands modèles à usage général, et même là, sur 11 questions, les cadres des entreprises d'IA sont plus détaillés que la loi. Et il s’agit de la strate contraignante telle qu'elle existe aujourd’hui, avant que quiconque ne la rogne davantage. Si on l'affaiblit, le champ est laissé à des engagements larges mais inapplicables, et inégalement tenus.
Ce que le HAIP apporte
L'essentiel de cette information existe déjà quelque part, mais il manque un moyen de la lire de manière harmonisée. La documentation de l'UE est adressée au Bureau de l'IA, les rapports de modèle du code de bonnes pratiques restent confidentiels, et ce qui est public l'est dans des formats propres à chaque entreprise, qui ne se recoupent pas. Le HAIP est le seul instrument publié par défaut et consigné dans un format commun d'une entreprise et d'une juridiction à l'autre. Ses rapports sont publiés ouvertement sur le portail de transparence sur l'IA de l'OCDE, et il touche des organisations que le cadre européen n'a jamais été conçu pour atteindre : un laboratoire américain sans présence dans l'UE, un fournisseur de puissance de calcul ou un déployeur hors de l'UE.
Même l'instrument le plus récent s'en remet au HAIP. Les engagements de New Delhi sur l'impact de l'IA de frontière (New Delhi Frontier AI Impact Commitments) forment de loin l'ensemble le plus restreint que nous ayons cartographié : sans réponse sur 23 des 31 questions, ils portent sur l'impact économique et les statistiques d'usage plutôt que sur la sécurité. Ils renvoient même leur propre reporting au cadre d'Hiroshima. À mesure que l'agenda glisse de la sécurité vers l'adoption, une référence publique commune comme le HAIP compte d’autant plus.
À quoi sert donc le HAIP ?
Prise dans son ensemble, la cartographie décrit un système de gouvernance qui fonctionne par fragments. Il y a un noyau technique que presque tous les instruments couvrent, une frontière où les cadres propres aux entreprises d'IA sont souvent plus détaillés que la loi sans que rien ne les y oblige, quelques protections des droits qui ne viennent que du droit contraignant, et une masse d'engagements dont les réponses parviennent rarement au public sous une forme comparable.
Le HAIP n'est donc pas redondant, même s'il ne demande presque rien que le secteur ne se soit pas déjà engagé à faire quelque part. Le fond est partagé ; ce qu'aucun autre instrument n'offre, c'est un lieu unique où les réponses sont publiques, comparables d'une entreprise à l'autre et consignées de la même manière d'une juridiction à l'autre. C'est le droit contraignant qui rend les engagements applicables et difficiles à défaire, ce qui plaide pour renforcer le règlement sur l'IA face aux risques des modèles de frontière plutôt que de le réduire. C'est une norme commune et publique qui les rend lisibles. Voilà à quoi sert le HAIP.
Réserves
Trois réserves. Une correspondance dans la cartographie signifie qu'un sujet figure dans le texte d'un instrument ; elle ne signifie pas que l'entreprise le fait bien, ni que quiconque en assure le respect. Les deux colonnes de l'UE ont été évaluées sur le recoupement juridique et les huit colonnes volontaires sur le fait que le texte constitue ou non un engagement, de sorte que les deux échelles sont proches, mais pas identiques. Enfin, les cadres d'entreprises correspondent à la dernière version publiée par chaque entreprise plutôt qu'à une date commune, si bien qu'ils ne sont pas parfaitement alignés dans le temps ; celui d'OpenAI a environ un an de plus que les autres.
Méthode. Chacune des 31 questions de HAIP 2.0 a été évaluée au regard de chaque instrument selon quatre niveaux (recoupement fort, partiel, faible ou nul), à l'aide d'une grille fixée à l'avance. Elle examine si le fond correspond, si l'engagement est contraignant, qui il engage et quel est le degré de publicité de la divulgation. Les deux colonnes de l'UE proviennent d'une analyse de recoupement juridique ; chacune des huit colonnes volontaires a été évaluée indépendamment par trois modèles d'IA différents puis réconciliée, les rares cellules contestées étant arbitrées séparément. Les chiffres relèvent de l'analyse propre du CeSIA et ne constituent pas une évaluation officielle de l'OCDE ou de l'UE.